Čo je FPGA
FPGA znamená field-programmable gate array: integrovaný obvod s konfigurovateľnou logikou a prepojeniami. Návrh konfiguruje správanie hardvéru namiesto samotného zadávania inštrukcií pevnému procesoru. Zdroje sú konečné; FPGA nevykoná ľubovoľne veľký obvod bez kapacitných, časových a rozhraniových obmedzení.
Architektúra a porovnanie
Logické zdroje realizujú funkcie a stav, prepojenia ich spájajú. Podľa rodiny dopĺňajú programovateľnú logiku pamäte, DSP bloky, transceivery a procesorové subsystémy. MCU vykonáva softvér na pevnej procesorovej architektúre; mnohé obsahujú aj periférie, akcelerátory a viac jadier. FPGA môže realizovať paralelné pipeline, ale nie je automaticky rýchlejšie či úspornejšie pre každú úlohu. ASIC môže byť efektívnejší pri konkrétnej veľkosériovej úlohe za cenu iných nárokov na vývoj a výrobu.
Niektoré SoC FPGA spájajú procesor schopný spustiť Linux s programovateľnou logikou. Linux beží na vhodnom procesore, nie priamo na hradlách bez procesora. Preverte pamäť, podporu dosky a nástroje konkrétneho čipu.
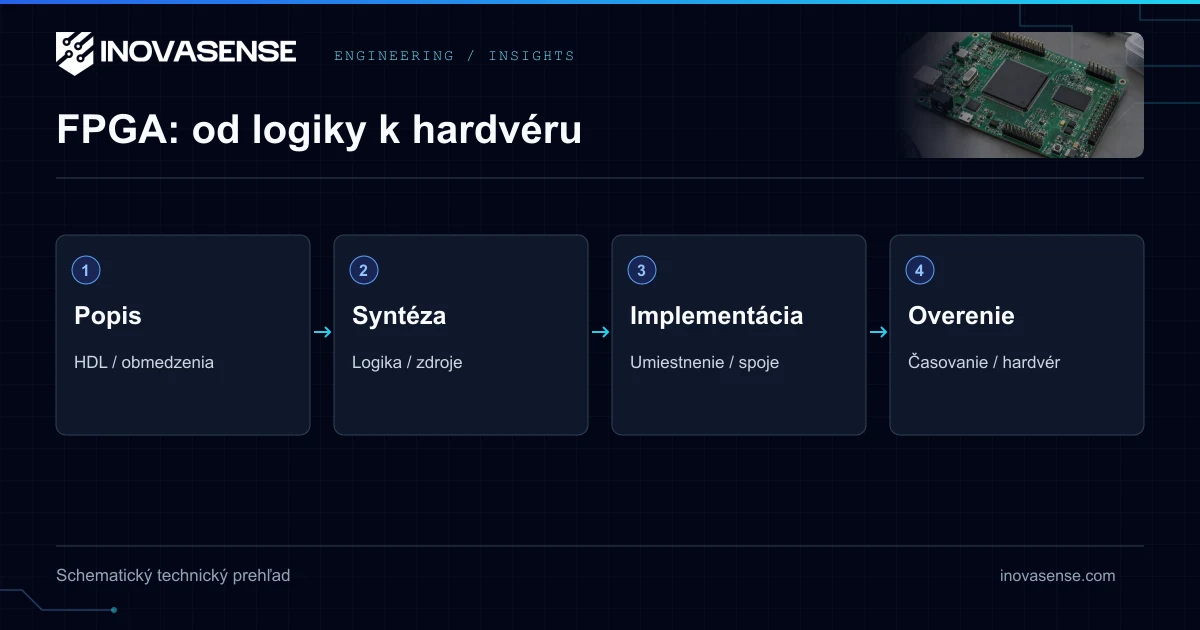
Postup vývoja
- Určite rozhrania, priepustnosť, latenciu, hodiny a reset.
- Navrhnite RTL alebo použite podporovanú vyššiu úroveň syntézy.
- Simulujte bežnú prevádzku a zlyhania pred skúškami dosky.
- Vykonajte syntézu, umiestnenie a prepojenie; overte časové obmedzenia a prechody medzi hodinovými doménami.
- Overte nakonfigurovaný hardvér na cieľovej doske.
- Verzujte bitstream, zdroje, obmedzenia, nástroje a dôkazy skúšok.
Splnenie časovania vyžaduje správne obmedzenia a overené predpoklady. Deterministická latencia je výsledkom architektúry, ktorý treba dokázať, nie zárukou názvu FPGA.
Náklady, spotreba a bezpečnosť
Rozpočet závisí od rodiny, puzdra, množstva, licencií IP, nástrojov, zložitosti dosky a overovania. Použite aktuálnu ponuku dodávateľa namiesto univerzálnej cenovej tabuľky. Statickú a dynamickú spotrebu odhadnite nástrojmi výrobcu a zmerajte reprezentatívne režimy; dôležité sú hodiny, prepínanie, pamäť a transceivery.
Autentifikácia a šifrovanie sa líšia podľa rodiny a konfigurácie. Autentifikácia chráni pred neoprávnenou konfiguráciou; šifrovanie môže chrániť dôvernosť bitstreamu. Naplánujte kľúče, debug, obnovu a podporovanú ochranu proti starším verziám. Rekonfigurácia umožňuje niektoré zmeny v teréne, ale sama nedokazuje bezpečnosť ani právnu zhodu.
CRA a výber technológií
Požiadavky CRA sú orientované na výsledok a technologicky neutrálne, podľa posúdenia kybernetických rizík a použiteľnosti. Secure boot, hardvérový koreň dôvery, TPM, TrustZone a bezdrôtové OTA môžu byť vhodné technické opatrenia; nie sú univerzálnymi zákonnými povinnosťami každého výrobku. Zdokumentujte, prečo zvolené opatrenia spĺňajú požiadavky, namiesto stotožnenia jednej architektúry so zhodou.
Termíny a pôsobnosť CRA
CRA vstúpilo do platnosti 10. decembra 2024. Oznamovanie podľa článku 14 platí od 11. septembra 2026; hlavné požiadavky na výrobky od 11. decembra 2027. Článok 69 upravuje prechodné pravidlá pre skôr uvedené výrobky. Výrobky podliehajúce MDR alebo IVDR sú vylúčené podľa článku 2 ods. 2; preveriť treba aj ďalšie výnimky a nekomerčný slobodný/otvorený softvér.
Podpora, aktualizácie a dôkazy
Príloha I CRA stanovuje použiteľné mechanizmy bezpečného riešenia zraniteľností a aktualizácií. Automatické bezpečnostné aktualizácie majú podmienky a výnimky; automatické neznamená bezdrôtové. Podpora sa určuje podľa článku 13 ods. 8, spravidla najmenej na päť rokov; pri kratšom očakávanom používaní mu zodpovedá, pri dlhšom používaní môžu príslušné faktory vyžadovať dlhšiu podporu. SBOM musí byť strojovo čitateľný a pokrývať aspoň priame závislosti najvyššej úrovne.
Oznamovanie je samostatná povinnosť
Článok 14 CRA sa týka aktívne využívaných zraniteľností a závažných incidentov ovplyvňujúcich bezpečnosť výrobku, nie každého CVE. Oba vyžadujú včasné upozornenie do 24 hodín a oznámenie do 72 hodín od zistenia. Záverečná správa o zraniteľnosti sa podáva do 14 dní od dostupnosti nápravného alebo zmierňujúceho opatrenia; správa o závažnom incidente do mesiaca od oznámenia incidentu. Oznamovanie je odlišné od posudzovania zhody a aktualizácií.
Často kladené otázky
Čo znamená FPGA?
Field-programmable gate array: čip s konfigurovateľnou logikou a prepojeniami v rámci konečných zdrojov.
Môže systém FPGA spustiť Linux?
Niektoré SoC FPGA obsahujú procesorový subsystém schopný spustiť Linux. Preverte procesor, pamäť a dosku; samotné hradlá nespúšťajú operačný systém.
Je FPGA vždy rýchlejšie ako MCU?
Nie. FPGA môže realizovať paralelný hardvér, ale výkon závisí od úlohy, architektúry, hodín, rozhraní a implementácie.
Vyžaduje článok 14 CRA aktualizácie v teréne?
Nie. Článok 14 upravuje oznamovanie aktívne využívaných zraniteľností a závažných incidentov. Aktualizácie a riešenie zraniteľností upravuje najmä príloha I a článok 13.