
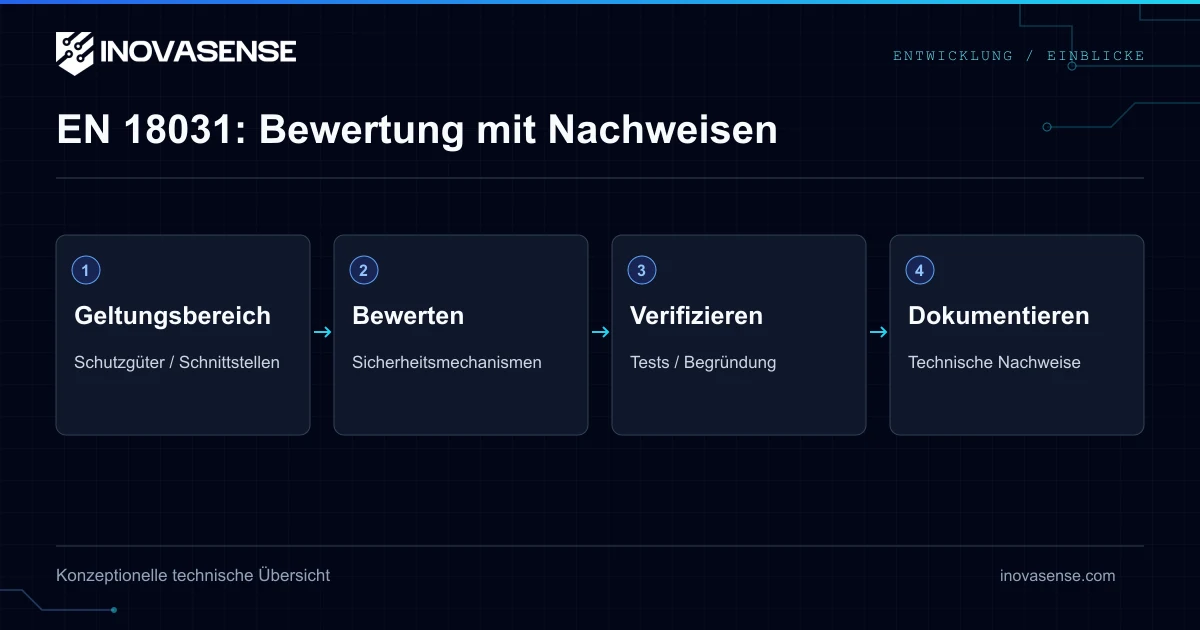
Eine Selbstbewertung gemäß RED-Modul A bedeutet, dass der Hersteller die Verantwortung für die Konformität übernimmt und diese durch Nachweise stützt. Es bedeutet nicht, dass eine informelle Sicherheitscheckliste ausreicht oder dass jedes vernetzte Gerät diesen Weg nutzen kann.
Geltungsbereich und zulässigen Weg festlegen
Die Delegierte Verordnung 2022/30 aktiviert ab dem 1. August 2025 die Cybersicherheitsanforderungen der RED für definierte Kategorien von Funkanlagen. Ordnen Sie das Produkt Artikel 3 Absatz 3 Buchstaben d, e und/oder f zu und wählen Sie dann gegebenenfalls EN 18031-1, -2 und/oder -3 aus. Ein Produkt ohne Funkfunktion wird nicht allein deshalb in den Geltungsbereich der RED einbezogen, weil es Software enthält.
Gemäß Artikel 17 der RED hängt das Verfahren der internen Fertigungskontrolle für Artikel 3 Absätze 2 und 3 davon ab, dass die relevanten harmonisierten Normen vorschriftsmäßig angewendet werden. Andernfalls ist das vorgeschriebene Verfahren der EU-Baumusterprüfung/Konformität mit der Bauart oder das Verfahren der umfassenden Qualitätssicherung erforderlich. Überprüfen Sie dies, bevor Sie die Konformitätserklärung unterzeichnen.
Einschränkungen im Amtsblatt lesen
Die Zitierungen in 2025/138 enthalten Einschränkungen. Insbesondere entfällt die entsprechende Konformitätsvermutung, wenn es einem Benutzer ermöglicht wird, gemäß den zitierten Klauseln kein Passwort festzulegen und zu verwenden. Andere Hinweise betreffen Zugangskontrollen für Eltern/Erziehungsberechtigte und bestimmte Bewertungen von Geldwerten. Die Abschnitte „Begründung“ und „Leitlinien“ begründen selbst keine Konformitätsvermutung.
Dies ist kein universelles Verbot jedes passwortlosen Authentifizierungsdesigns. Es ist eine Einschränkung, sich in dieser Situation auf die zitierte Norm für die Konformitätsvermutung zu berufen. Bewerten Sie das tatsächliche Design und den zulässigen Bewertungsweg und prüfen Sie die aktuellen Verweise im Amtsblatt.
Eine Nachweismatrix erstellen
Verwenden Sie die vollständige anwendbare Norm, einschließlich Anwendbarkeitsentscheidungen und Bewertungskriterien. Die folgenden Entwicklungsthemen sind Beispiele für die Planung von Nachweisen, kein Ersatz für jede normative Klausel. Erfassen Sie Produktversion, Assets, Schnittstellen, Begründungen, Testverfahren, Ergebnisse und ungelöste Probleme.
AUM-Authentifizierung
Dokumentieren Sie Authentifizierungsmethoden, die Provisionierung von Anmeldedaten, die Erstinbetriebnahme, Wiederherstellung und das Zurücksetzen. Überprüfen Sie, dass unbefugter Zugriff gemäß den anwendbaren Kriterien verhindert wird und dass die Authentifizierungsentscheidungen des Designs den Weg der Konformitätsvermutung nicht ungültig machen.
SUM – Sichere Aktualisierungen
Dokumentieren Sie, wie die Authentizität und Integrität von Updates überprüft werden. Testen Sie veränderte Pakete, unterbrochene Installationen und die Wiederherstellung. Erläutern Sie die Speicherung des Verifizierungsschlüssels und autorisierte Schlüsseländerungen. Ein benannter Signaturalgorithmus allein beweist nicht die Implementierung.
SSM – Sichere Speicherung
Identifizieren Sie Anmeldedaten, Schlüssel und sensible Daten sowie deren Speicher- und Zugriffspfade. Begründen Sie den Schutz vor relevanten Bedrohungen mit Implementierungsnachweisen. Ein Secure Element oder TrustZone kann hilfreich sein; keines von beiden ist eine universell erforderliche Komponente für jedes Produkt.
ACM – Zugriffskontrolle
Inventarisieren Sie Debug-, lokale, Netzwerk- und Serviceschnittstellen. Testen Sie Berechtigungen, Kontenrollen und Wartungspfade, einschließlich Werks- und zurückgesetzter Zustände. Prüfen Sie, ob die Produktionskonfiguration mit den dokumentierten Kontrollen übereinstimmt.
SCM – Sichere Kommunikation
Spezifizieren Sie die Peer-Authentifizierung, gegebenenfalls Vertraulichkeit/Integrität und die Validierung von Anmeldedaten. Testen Sie ungültige Zertifikate, abgelaufene Anmeldedaten und Protokollfehlerpfade. „Wir verwenden TLS“ ist kein Testbericht.
RLM – Resilienz
Testen Sie relevante Szenarien zur Netzwerk-/Ressourcenerschöpfung und die sichere Wiederherstellung. Dokumentieren Sie Ratenbegrenzungen und die Ressourcenhandhabung, wo diese gewählt wurden, und messen Sie, anstatt eine Immunität gegen Denial-of-Service zu behaupten.
Die Konformitätsnachweise vervollständigen
Beheben Sie Lücken, prüfen Sie die Integration mit Nachweisen zu HF, EMV und Sicherheit und wählen Sie den rechtlichen Weg basierend auf der tatsächlichen Abdeckung. Pflegen Sie die technische Dokumentation und die Konformitätserklärung mit den geltenden Rechtsvorschriften und Verweisen. Kontrollieren Sie nachfolgende Hardware- und Softwareänderungen.
Nachweise nach EN 18031 können auch in die Risikoanalyse des CRA einfließen, aber die Bewertung nach RED und die Konformität nach CRA sind getrennte Verpflichtungen. CE-Roadmap · CRA-Checkliste · Überprüfen Sie Ihren Bewertungsplan
Häufig gestellte Fragen
Kann jedes vernetzte Gerät das RED-Modul A nutzen?
Nein. Die RED gilt für Funkanlagen, und das Verfahren der internen Fertigungskontrolle für Artikel 3 Absätze 2 und 3 hängt von der vorschriftsmäßigen Anwendung der relevanten harmonisierten Normen ab. Andernfalls ist das vorgeschriebene Verfahren mit Beteiligung Dritter anzuwenden.
Ist die EN 18031 selbst verbindlich?
Die Anwendung einer harmonisierten Norm ist ein freiwilliger Weg. Die geltenden wesentlichen Anforderungen der RED sind verbindlich, und ein alternativer Weg erfordert ebenfalls ausreichende Nachweise und das zulässige Konformitätsverfahren.
Belegt die Erfüllung von sechs Sicherheitsthemen die Konformität nach EN 18031?
Nein. Die Themen sind Anregungen für die Entwicklung. Bewerten Sie die vollständige anwendbare Norm, Anwendbarkeitsentscheidungen, Bewertungskriterien und die Einschränkungen im Amtsblatt.
Verbietet der Hinweis zu Passwörtern alle passwortlosen Produkte?
Er schränkt die Konformitätsvermutung nach der zitierten Norm in der genannten Situation ein. Bewerten Sie das Design und den rechtlichen Weg, anstatt dies als universelles Verbot aller passwortlosen Methoden zu behandeln.
Primärquellen
Technische und regulatorische Referenzen, geprüft am 1. Oktober 2026.