
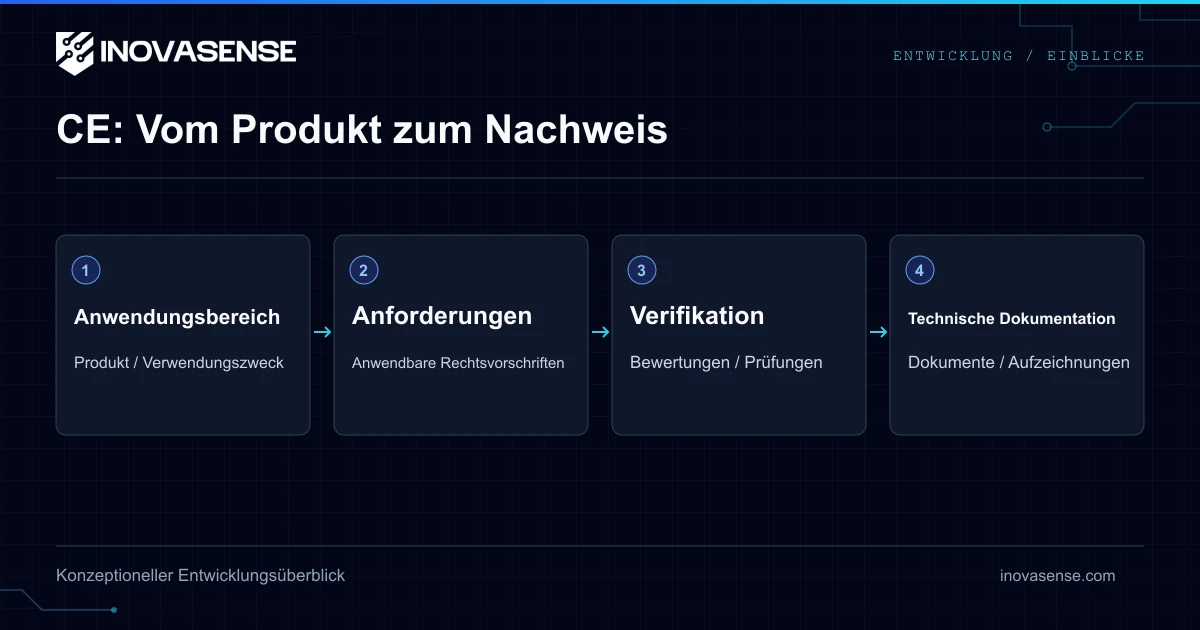
Die CE-Kennzeichnung ist die Erklärung des Herstellers, dass das Produkt die für es geltenden EU-Rechtsvorschriften erfüllt. Es handelt sich nicht um ein einziges Zertifikat, das von einem Labor für jedes Gerät ausgestellt wird. Identifizieren Sie das Endprodukt, die bestimmungsgemäße Verwendung, die Schnittstellen und den verantwortlichen Hersteller, bevor Sie Prüfungen auswählen.
Anwendbare Rechtsvorschriften identifizieren
Für Funkanlagen behandelt die RED die Aspekte Sicherheit/Gesundheit, elektromagnetische Verträglichkeit und die effiziente Nutzung des Frequenzspektrums, mit zusätzlichen Anforderungen für bestimmte Kategorien. Elektronik ohne Funkfunktion kann unter andere Rechtsvorschriften fallen, einschließlich der EMV-Richtlinie, der Niederspannungsrichtlinie oder branchenspezifischer Regelungen. RoHS und andere geltende Verpflichtungen müssen ebenfalls berücksichtigt werden. Wenden Sie nicht pauschal dieselben Normen auf jedes Elektronikprodukt an, ohne deren Anwendungsbereich zu prüfen.
Bewertungsverfahren auswählen
Artikel 17 der RED unterscheidet Verfahren für verschiedene grundlegende Anforderungen. Die interne Fertigungskontrolle kann Artikel 3 Absatz 1 abdecken. Für Artikel 3 Absätze 2 und 3 hängt die Möglichkeit, dieses Verfahren anzuwenden, davon ab, ob die anwendbaren harmonisierten Normen wie gefordert angewendet werden. Werden diese nicht, nicht vollständig oder gar nicht angewendet, ist das vorgeschriebene Verfahren der EU-Baumusterprüfung mit anschließender Konformität mit der Bauart oder das Verfahren der umfassenden Qualitätssicherung zu verwenden.
Der Hersteller benötigt kompetente Prüfungen und ausreichende Nachweise. Eine notifizierte Stelle ist erforderlich, wenn das gewählte rechtliche Verfahren dies vorschreibt; ein akkreditiertes Labor ist nicht für jede Messung im Rahmen jeder internen Fertigungskontrolle zwingend vorgeschrieben. Wählen Sie die Kompetenz des Labors, den Akkreditierungsumfang und die unabhängige Überprüfung entsprechend den Prüf- und Bewertungsanforderungen.
Cybersicherheit gemäß RED und EN 18031
Die aktivierten Cybersicherheitsanforderungen gelten ab dem 1. August 2025 für die in der Delegierten Verordnung 2022/30 genannten Kategorien. Die Teile EN 18031-1, -2 und -3 behandeln verschiedene anwendbare Anforderungen. Ihre Veröffentlichungen im Amtsblatt enthalten Einschränkungen, sodass die alleinige Nennung der Norm nicht ausreicht, um eine uneingeschränkte Konformitätsvermutung zu beanspruchen.
Die Anwendbarkeit wird für Geräte bewertet, die in Verkehr gebracht werden. Ein vor August 2025 genehmigtes Design befreit neu in Verkehr gebrachte Geräte nicht automatisch von den nun für diese Produktkategorie geltenden Anforderungen. Prüfen Sie die Übergangsbestimmungen und die Produktkonfiguration.
Nachweise für Komponenten sorgfältig wiederverwenden
Die Berichte oder die Konformitätserklärung eines Funkmoduls können die abgedeckten Eigenschaften in der geprüften Konfiguration belegen. Das Endprodukt erfordert dennoch eine Bewertung der Integration, der Antenne, des Gehäuses, der Stromversorgung, der Schnittstellen und des Softwareverhaltens. Stellen Sie die Rückverfolgbarkeit zwischen den Nachweisen des Moduls, den Integrationsrandbedingungen und dem Endprodukt sicher. Die CE-Kennzeichnung oder das Sicherheitszertifikat einer Komponente ist nicht die Konformitätsbewertung des Endprodukts.
Technische Dokumentation und Freigabekontrollen vorbereiten
Führen Sie die Produktbeschreibung, Zeichnungen, Stückliste (BOM), anwendbare Anforderungen, Risikobewertung, Normen und Prüfergebnisse, Software-/Firmware-Identifikation, Anleitungen und Bewertungsunterlagen. Erstellen und unterzeichnen Sie die EU-Konformitätserklärung für die geltenden Rechtsvorschriften. Stellen Sie sicher, dass die Seriengeräte der bewerteten Konfiguration entsprechen.
Pre-Compliance-Messungen können das Risiko späterer Designänderungen verringern, aber kein fester Prüfpreis oder eine pauschale Angabe wie „80 % der Fehler gefunden“ ist ohne genauen Umfang und Daten verlässlich. Holen Sie Laborangebote auf Basis des tatsächlichen Produkts, der Konfigurationen und der Prüfungen ein.
Anforderungen der CRA und der KI-Verordnung
Für Produkte, die in den Anwendungsbereich der CRA fallen, bereiten Sie Nachweise zur Cybersicherheit und zum Umgang mit Schwachstellen vor. Die Meldepflicht nach Artikel 14 gilt seit dem 11. September 2026; die Hauptanforderungen gelten ab dem 11. Dezember 2027. Ein routinemäßiges Sicherheitsupdate ist nicht automatisch eine wesentliche Änderung: Bewerten Sie die Änderung anhand der Definition in der Verordnung.
Verpflichtungen im Bereich der künstlichen Intelligenz (KI) hängen von der Nutzung und der Rolle ab, nicht nur vom Vorhandensein eines KI-Beschleunigers. Konsultieren Sie den aktuellen Zeitplan der Kommission und die kategoriespezifischen Regeln. Lokale Inferenz (Edge AI) ersetzt nicht die DSGVO-Pflichten, wenn personenbezogene Daten verarbeitet werden.
Inovasense kann die Konformitätsmatrix, die technische Dokumentation und die Laborarbeiten koordinieren. Nachweise gemäß EN 18031 · CRA-Checkliste · Besprechen Sie Ihr Produkt
Häufig gestellte Fragen
Benötigt jedes CE-gekennzeichnete Gerät ein Prüfzertifikat eines Labors?
Nein. Das rechtlich vorgegebene Konformitätsverfahren bestimmt die erforderliche Bewertung. Hersteller benötigen angemessene Nachweise und, falls vom Verfahren gefordert, eine notifizierte Stelle. Die CE-Kennzeichnung ist kein universelles, von einem Labor ausgestelltes Zertifikat.
Deckt ein CE-gekennzeichnetes Funkmodul das Endgerät ab?
Nein. Es kann als Nachweis für die geprüften Eigenschaften im Rahmen des Testumfangs dienen, aber der Hersteller muss die endgültige Integration und alle anwendbaren Anforderungen bewerten.
Sind Produkte, die vor August 2025 entwickelt wurden, automatisch von den Cybersicherheitsanforderungen der RED ausgenommen?
Nein. Prüfen Sie die Anforderungen und Übergangsbestimmungen, die für das Inverkehrbringen neuer Geräte gelten. Ein früheres Entwicklungsdatum allein stellt keine Ausnahme dar.
Löst jedes Sicherheitsupdate eine neue Bewertung nach der CRA aus?
Nein. Ein routinemäßiger Patch ist nicht automatisch eine wesentliche Änderung. Bewerten Sie, ob die Änderung der Definition in der Verordnung entspricht und ob die Konformitätsnachweise gültig bleiben.
Primärquellen
Technische und regulatorische Referenzen, geprüft am 1. Oktober 2026.