
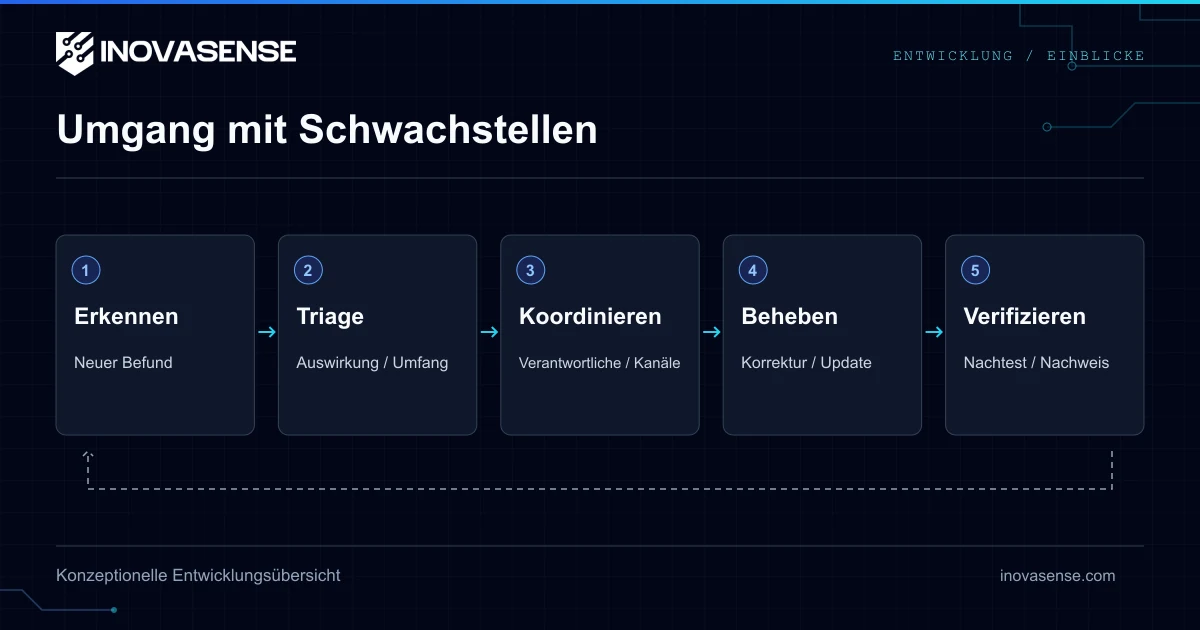
Die Meldepflichten nach Artikel 14 der CRA gelten bereits seit dem 11. September 2026. Sie sind von den wesentlichen Anforderungen an die Produktkonformität zu unterscheiden, die ab dem 11. Dezember 2027 gelten. Hersteller von Produkten, die in den Anwendungsbereich der CRA fallen, benötigen einen Prozess, der funktioniert, wenn ein Ereignis entdeckt wird, nicht erst, wenn ein Patch fertig ist.
Den Meldeauslöser identifizieren
Melden Sie eine aktiv ausgenutzte Schwachstelle, die im Produkt enthalten ist, oder einen schwerwiegenden Sicherheitsvorfall, der dessen Sicherheit beeinträchtigt, gemäß den Definitionen und Bedingungen in Artikel 14. Eine neue CVE, ein Ergebnis eines Scanners oder ein hoher CVSS-Score allein begründen noch keine aktive Ausnutzung. Sie erfordern weiterhin eine Triage und die Bearbeitung der Schwachstelle.
Für schwerwiegende Sicherheitsvorfälle gelten eigene rechtliche Kriterien; reduzieren Sie diese nicht auf jeden Ausfall oder jeden vermuteten Angriff. Dokumentieren Sie die verfügbaren Beweise, betroffene Versionen, die Auswirkungen und den Zeitpunkt, zu dem die Organisation Kenntnis erlangt hat. Warten Sie nicht, bis jedes technische Detail bestätigt ist, bevor Sie die Frist für die Frühwarnung einhalten.
Der dreistufige Zeitplan für die Meldung
| Ereignis | Frühwarnung | Detaillierte Meldung | Abschlussbericht |
|---|---|---|---|
| Aktiv ausgenutzte Schwachstelle | Innerhalb von 24 Stunden nach Kenntnisnahme | Innerhalb von 72 Stunden nach Kenntnisnahme | Spätestens 14 Tage, nachdem eine Korrektur- oder Abhilfemaßnahme verfügbar wird |
| Schwerwiegender Sicherheitsvorfall | Innerhalb von 24 Stunden nach Kenntnisnahme | Innerhalb von 72 Stunden nach Kenntnisnahme | Innerhalb eines Monats nach der detaillierten Meldung |
Beide frühen Fristen beginnen mit der Kenntnisnahme: Die 72 Stunden beginnen nicht nach der ersten 24-Stunden-Meldung. Eine Abhilfemaßnahme kann die Frist für den Abschlussbericht zur Schwachstelle auslösen; sie ist nicht auf einen Firmware-Patch beschränkt. Bewahren Sie die Übermittlungsbestätigungen auf und halten Sie sich an die für jede Stufe geforderten Inhalte. Die Leitlinien der Kommission zur Meldung erläutern die Plattform und die Empfänger.
Übermittlung über die zentrale Meldeplattform
Nutzen Sie die zentrale Meldeplattform (Single Reporting Platform, SRP) der CRA. Die Meldung geht an das gemäß der Verordnung bestimmte koordinierende CSIRT und, vorbehaltlich außergewöhnlicher Verbreitungsbestimmungen, an die ENISA. Wählen Sie die korrekte Hauptniederlassung oder die anwendbaren Ausweichkriterien; ein günstiger Bürostandort bestimmt nicht zwangsläufig den Empfänger.
Bereiten Sie den Zugang, autorisierte Einreicher, einen alternativen Kontakt und einen internen Eskalationsweg vor. Befolgen Sie die aktuellen Anleitungen der ENISA-Plattform, anstatt sich auf eine fest kodierte nationale E-Mail-Liste zu verlassen. Speichern Sie Beweismittel sicher und kennzeichnen Sie sensible technische Informationen angemessen.
Bestehende Produkte und Nutzer
Artikel 69 macht Artikel 14 auch auf Produkte anwendbar, die vor dem Hauptanwendungsdatum in Verkehr gebracht wurden. Beschränken Sie das Inventar nicht auf neue Modelle oder Produkte, die noch aktiv beworben werden. Erfassen Sie installierte Versionen und die relevanten Anwendungsbereichs- und Übergangsbedingungen.
Informieren Sie betroffene Nutzer wie in Artikel 14 gefordert, einschließlich der Schwachstelle oder des Vorfalls und verfügbarer Korrektur- oder Abhilfemaßnahmen. Koordinieren Sie die Offenlegung und Sicherheitsupdates mit Lieferanten, CSIRTs und Kunden, ohne die regulatorische Meldung mit der öffentlichen Bekanntgabe von Exploit-Details zu verwechseln.
Einen wiederholbaren Reaktionsprozess aufbauen
- Führen Sie ein Produkt-/Versionsinventar und Abhängigkeitsinformationen, um betroffene Releases zu identifizieren.
- Benennen Sie einen Verantwortlichen für die Reaktion und einen Stellvertreter mit der Befugnis zur Eskalation und Übermittlung.
- Führen Sie ein Vorfallprotokoll mit dem Zeitpunkt der Kenntnisnahme, Beweisen und der Begründung von Entscheidungen.
- Bereiten Sie Vorlagen für 24-Stunden- und 72-Stunden-Meldungen vor und üben Sie die Bearbeitung außerhalb der Geschäftszeiten.
- Verfolgen Sie die Verfügbarkeit von Abhilfemaßnahmen, die Fristen für Abschlussberichte und Kundenbenachrichtigungen.
- Testen Sie den Fix, bewahren Sie Nachweise für das Release auf und prüfen Sie auf verwandte betroffene Produkte.
Sanktionen und überschneidende Verpflichtungen
Artikel 64 legt eine Obergrenze von 15 Mio. € oder 2,5 % des weltweiten Jahresumsatzes fest, je nachdem, welcher Betrag höher ist, für Verstöße, die auch Artikel 14 umfassen. Dies sind gesetzliche Höchstgrenzen, keine automatischen Geldbußen für jedes Ereignis. Für Kleinstunternehmen und kleine Unternehmen gilt die spezifische Ausnahme nach Artikel 64(10)(a) von Geldbußen bei Versäumnis der Frühwarnfrist; dies hebt die Meldepflicht oder alle anderen Sanktionen nicht auf.
NIS2 betrifft erfasste Einrichtungen und deren Sicherheitsvorfälle, während die CRA Produkte und Hersteller betrifft. Ein Ereignis kann beide Prozesse erfordern, wenn beide Anwendungsbereiche zutreffen. Eine Meldung nach der CRA ist nicht automatisch ein Ersatz für eine Meldung nach NIS2 oder eine Meldung einer Verletzung des Schutzes personenbezogener Daten.
CRA-Hardware-Checkliste · Unterstützung bei der EU-Konformität · Diskutieren Sie Ihre Meldebereitschaft
Häufig gestellte Fragen
Wann begannen die Meldepflichten nach Artikel 14 der CRA?
Sie gelten seit dem 11. September 2026. Die wesentlichen Anforderungen an die Produktkonformität gelten ab dem 11. Dezember 2027.
Laufen die 72 Stunden nach der Frühwarnung?
Nein. Sowohl die 24-Stunden-Frist für die Frühwarnung als auch die 72-Stunden-Frist für die Meldung werden ab der Kenntnisnahme der betreffenden Schwachstelle oder des Vorfalls gemessen.
Wann ist der Abschlussbericht zur Schwachstelle fällig?
Spätestens 14 Tage, nachdem eine Korrektur- oder Abhilfemaßnahme verfügbar wird. Bei einem schwerwiegenden Sicherheitsvorfall beträgt die Frist für den Abschlussbericht einen Monat ab der detaillierten Meldung.
Sind alte Produkte von der Meldepflicht ausgenommen?
Nein. Artikel 69 weitet die Anwendbarkeit von Artikel 14 auf Produkte aus, die vor dem Hauptanwendungsdatum in Verkehr gebracht wurden. Prüfen Sie den Produktanwendungsbereich und die Übergangsbestimmungen, nicht nur, ob das Modell noch verkauft wird.
Sind kleine Unternehmen von Artikel 14 ausgenommen?
Nein. Die spezifische Ausnahme von Geldbußen für Kleinstunternehmen und kleine Unternehmen bei Versäumnis der Frühwarnfrist hebt deren Meldepflichten nicht auf.
Primärquellen
Technische und regulatorische Referenzen, geprüft am 1. Oktober 2026.