
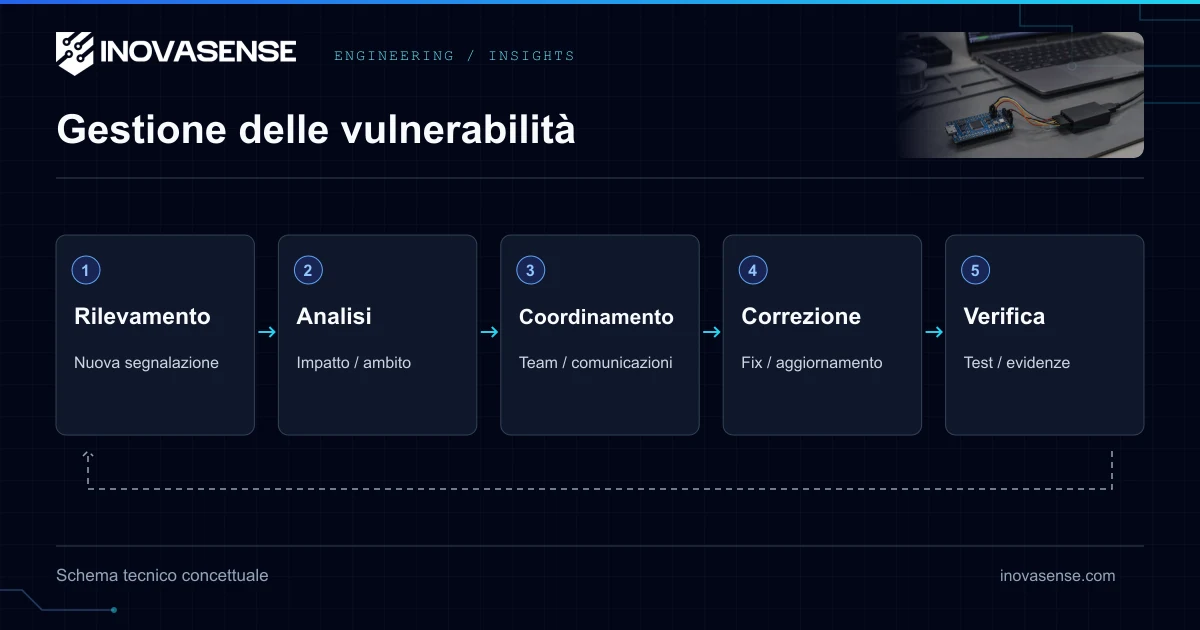
Le segnalazioni dell’articolo 14 CRA si applicano già dall’11 settembre 2026. Sono distinte dai requisiti principali di conformità del prodotto previsti dall’11 dicembre 2027. I fabbricanti nel relativo ambito devono poter rispondere alla scoperta dell’evento, non soltanto quando la patch è pronta.
Identificare l’evento da segnalare
Segnalate una vulnerabilità attivamente sfruttata contenuta nel prodotto o un grave incidente che ne incide sulla sicurezza, secondo definizioni e condizioni dell’articolo 14. Un nuovo CVE, una rilevazione di scanner o un punteggio CVSS elevato non dimostrano da soli lo sfruttamento attivo; richiedono comunque triage e gestione.
I gravi incidenti hanno criteri giuridici propri: non equivalgono a ogni interruzione o attacco sospetto. Registrate evidenze, versioni coinvolte, impatto e momento in cui l’organizzazione ne è venuta a conoscenza. Non attendete ogni dettaglio tecnico prima di rispettare l’allarme rapido.
Le tre fasi di segnalazione
| Evento | Allarme rapido | Notifica dettagliata | Relazione finale |
|---|---|---|---|
| Vulnerabilità attivamente sfruttata | Entro 24 ore dalla conoscenza | Entro 72 ore dalla conoscenza | Non oltre 14 giorni dalla disponibilità di una misura correttiva o di mitigazione |
| Grave incidente di sicurezza | Entro 24 ore dalla conoscenza | Entro 72 ore dalla conoscenza | Entro un mese dalla notifica dettagliata |
Entrambe le prime scadenze decorrono dalla conoscenza: le 72 ore non iniziano dopo la prima segnalazione. Anche una mitigazione può far decorrere il termine della relazione finale sulla vulnerabilità, non soltanto una patch firmware. Conservate ricevute e rispettate i contenuti richiesti per ciascuna fase. La guida della Commissione spiega piattaforma e destinatari.
Usare la Single Reporting Platform
La SRP indirizza la notifica al CSIRT coordinatore individuato secondo il regolamento e, salvo le disposizioni eccezionali di diffusione, all’ENISA. Verificate stabilimento principale e criteri alternativi applicabili: un ufficio scelto per comodità non determina necessariamente il destinatario.
Preparate accesso, persone autorizzate, contatto sostitutivo ed escalation. Seguite la guida ENISA aggiornata invece di affidarsi a una lista fissa di email nazionali. Conservate le evidenze in sicurezza e indicate la sensibilità delle informazioni tecniche.
Prodotti esistenti e utenti
L’articolo 69 rende l’articolo 14 applicabile anche ai prodotti immessi sul mercato prima della data principale. Non limitate l’inventario ai nuovi modelli o a quelli ancora pubblicizzati. Mappate versioni installate, ambito e condizioni transitorie.
Informate gli utenti interessati secondo l’articolo 14, includendo evento e azioni correttive o mitigazioni disponibili. Coordinate divulgazione e aggiornamenti con fornitori, CSIRT e clienti senza confondere la notifica normativa con la pubblicazione dei dettagli di sfruttamento.
Preparare una risposta ripetibile
- Mantenere inventario di prodotti, versioni e dipendenze per individuare le release coinvolte.
- Nominare un responsabile e un sostituto con autorità di escalation e invio.
- Registrare momento della conoscenza, evidenze e motivazioni delle decisioni.
- Preparare modelli per 24 e 72 ore e provare la gestione fuori orario.
- Tracciare disponibilità delle mitigazioni, relazioni finali e avvisi agli utenti.
- Testare la correzione, conservare evidenze e verificare altri prodotti collegati.
Sanzioni e obblighi sovrapposti
L’articolo 64 prevede una fascia massima di 15 milioni di € o il 2,5% del fatturato mondiale annuo, se superiore, per violazioni che comprendono l’articolo 14. Sono massimali, non sanzioni automatiche per ogni evento. L’articolo 64(10)(a) esenta microimprese e piccole imprese dalle sanzioni per il mancato allarme rapido; non elimina il dovere di segnalare né tutte le altre sanzioni.
La NIS2 riguarda soggetti coperti e relativi incidenti, il CRA prodotti e fabbricanti. Un evento può richiedere entrambi i processi quando entrambe le discipline si applicano. La SRP non sostituisce automaticamente una segnalazione NIS2 o una notifica di violazione dei dati personali.
Checklist hardware CRA · Supporto conformità UE · Parliamo della preparazione
Domande frequenti
Quando è iniziato l’obbligo dell’articolo 14 CRA?
Si applica dall’11 settembre 2026. I requisiti principali di conformità del prodotto hanno una data diversa: 11 dicembre 2027.
Le 72 ore decorrono dopo l’allarme rapido?
No. Sia le 24 ore dell’allarme sia le 72 ore della notifica si misurano dalla conoscenza della vulnerabilità o dell’incidente pertinente.
Quando va inviata la relazione finale sulla vulnerabilità?
Non oltre 14 giorni dalla disponibilità di una misura correttiva o di mitigazione. Per un grave incidente il termine è un mese dalla notifica dettagliata.
I prodotti vecchi sono esclusi?
No. L’articolo 69 estende l’articolo 14 ai prodotti immessi sul mercato prima della data principale. Verificate ambito e disposizioni transitorie, non soltanto se il modello è ancora in vendita.
Le piccole aziende sono esenti dall’articolo 14?
No. L’esenzione specifica dalle sanzioni per microimprese e piccole imprese che non rispettano l’allarme rapido non abolisce gli obblighi di segnalazione.
Fonti primarie
Riferimenti tecnici e normativi verificati il 1° ottobre 2026.