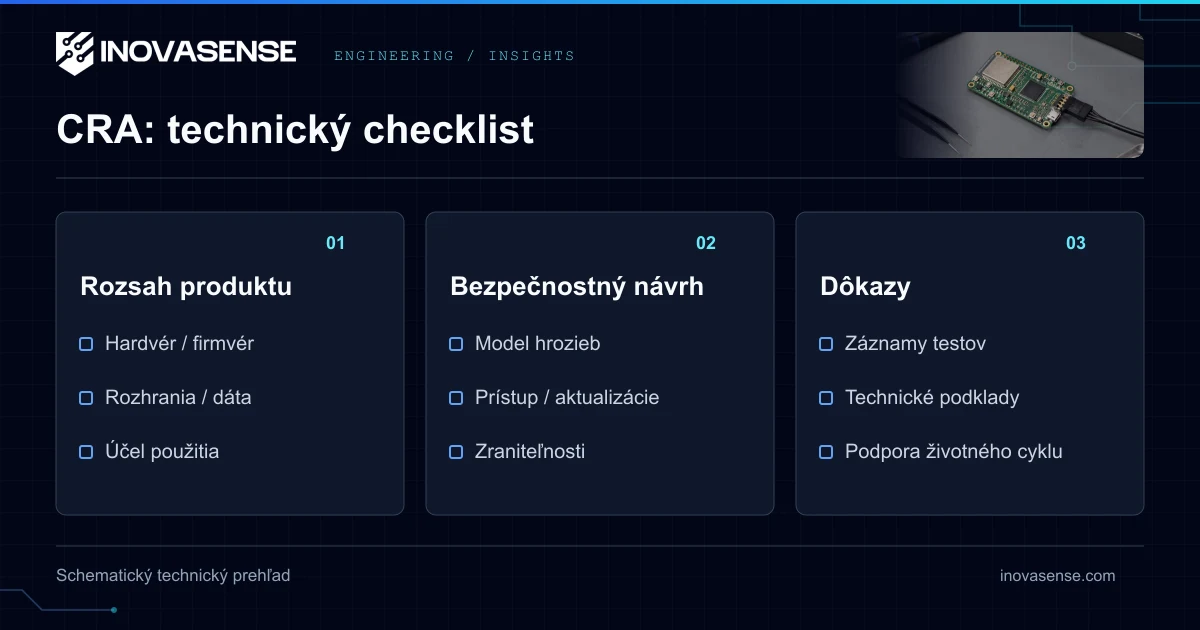
Cyber Resilience Act (CRA) stanovuje požiadavky na bezpečnosť produktu a správu zraniteľností. Nepredpisuje každému zariadeniu externý TPM, konkrétny MCU, OTA ani A/B bootloader. Technické opatrenia vyberte podľa kybernetických rizík produktu a zdokumentujte splnenie príslušných požiadaviek.
Pôsobnosť a kategória produktu
Overte článok 2 CRA: týka sa produktov s digitálnymi prvkami, ktorých zamýšľané alebo rozumne predvídateľné použitie zahŕňa priame či nepriame logické alebo fyzické dátové pripojenie k zariadeniu alebo sieti. Existujú sektorové výnimky pre produkty pokryté určenými predpismi o zdravotníckych pomôckach, vozidlách či letectve. Nekomerčný slobodný a otvorený softvér má odlišné postavenie; správcovia open-source softvéru majú osobitné povinnosti.
Zdokumentujte hlavnú funkciu a kategóriu produktu. Príloha III rozlišuje dôležité produkty triedy I a II. Trieda II zahŕňa hypervízory a kontajnerové runtime podporujúce virtualizované operačné systémy, firewally/IDS/IPS a mikroprocesory či mikrokontroléry odolné proti manipulácii. Príloha IV obsahuje kritické kategórie, napríklad smart karty a podobné zariadenia vrátane secure elements. Nie každý inteligentný merač či bezpečnostná súčiastka patrí do triedy II. Pri klasifikácii použite technické opisy 2025/2392.
Bezpečnosť už pri návrhu
Definujte aktíva, hranice dôvery, hrozby a predvídateľné zneužitie. Príslušné požiadavky prílohy I prepojte s opatreniami a výsledkami testov. Použite bezpečné predvolené nastavenia, primerané riadenie prístupu, minimalizáciu dát a ochranu dôvernosti a integrity. Zaznamenajte dôvody použitia či nepoužitia opatrenia; zaškrtnutý zoznam nenahrádza analýzu rizík.
Hardvérové bezpečnostné opatrenia
Secure boot, chránené kľúče, obmedzenie debug rozhraní a ochrana proti manipulácii môžu riešiť identifikované riziká. Sú to voľby implementácie, nie univerzálny príkaz na diskrétny TPM alebo nevratné uzamknutie každého debug rozhrania. Overte bootovací reťazec, provisioning vo výrobe a obnovu zariadenia.
Bezpečná komunikácia
Zmapujte rozhrania a hranice dôvery. Podľa rizík vyberte autentifikáciu a kryptografickú ochranu. Testujte certifikáty, životný cyklus prihlasovacích údajov a správanie pri chybe. Samotné pomenovanie verzie TLS nedokazuje splnenie základných požiadaviek.
Správa zraniteľností a podpora
Určte zodpovednosť za príjem, triáž, nápravu a zverejňovanie. Zverejnite bezpečnostný kontakt a eskaláciu k dodávateľom. Podľa článku 13 stanovte obdobie podpory podľa očakávaného používania: spravidla najmenej päť rokov, ale pri kratšom očakávanom používaní mu zodpovedá aj podpora. Dlhšie používaný výrobok môže vyžadovať dlhšiu podporu. Oznámte dátum jej skončenia a naplánujte potrebné zdroje.
Softvérový kusovník SBOM
Príloha I časť II vyžaduje strojovo čitateľný SBOM minimálne s priamymi závislosťami na najvyššej úrovni. Podrobnejší interný inventár pomáha triáži. Evidujte verzie a aktualizujte inventár vydaní. Nezamieňajte to s povinnosťou verejne publikovať celý SBOM, ktorú CRA plošne neukladá.
Aktualizácie
Zabezpečte vhodný mechanizmus distribúcie bezpečnostných aktualizácií. Dôležité sú autentickosť, integrita, obnova a použiteľnosť. OTA, A/B sloty či ochrana proti návratu na staršiu verziu môžu byť vhodné, no nie sú plošne predpísané technológie. Otestujte prerušené aktualizácie a výmenu kľúčov.
Hlásenie udalostí
Článok 14 sa uplatňuje od 11. septembra 2026. Povinné hlásenie sa týka aktívne zneužívaných zraniteľností a závažných incidentov ovplyvňujúcich bezpečnosť produktu, nie každého CVE v závislosti. Lehota 24 hodín na včasné varovanie aj 72 hodín na oznámenie plynie od zistenia udalosti. Hlásenie cez Single Reporting Platform smeruje koordinujúcemu CSIRT a ENISA s výhradou pravidiel šírenia informácií. Podrobnosti nájdete v usmernení Komisie.
Dokumentácia a posúdenie zhody
Hlavné požiadavky CRA platia od 11. decembra 2027. Pripravte analýzu rizík, technickú dokumentáciu, testy, podklady o správe zraniteľností a EÚ vyhlásenie o zhode pre zvolený postup. Základná kategória môže využiť vnútornú kontrolu. Pri triede I je samohodnotenie podmienené pokrytím príslušných požiadaviek harmonizovanými normami, spoločnými špecifikáciami alebo príslušnou certifikáciou; inak sa vyžaduje určené posúdenie treťou stranou. Trieda II vyžaduje príslušné postupy tretej strany. Kritické produkty sa riadia článkom 32 a prípadným vykonávacím aktom podľa článku 8; samotná príloha IV dnes automaticky neukladá EUCC.
Certifikát PSA/SESIP súčiastky môže podporiť posúdené vlastnosti, ale za zhodu integrovaného produktu zodpovedá jeho výrobca.
Podpora EÚ zhody · Prebrať posúdenie vášho produktu
Často kladené otázky
Vyžaduje CRA TPM a OTA v každom produkte?
Nie. CRA stanovuje základné požiadavky podľa rizika. TPM, secure boot, OTA alebo A/B aktualizácie môžu byť vhodné opatrenia, ale nie sú univerzálne povinnými technológiami.
Je podpora vždy päť rokov?
Článok 13 spravidla vyžaduje najmenej päť rokov so zohľadnením očakávaného používania. Pri kratšom používaní mu podpora zodpovedá; dlhšie používaný výrobok môže potrebovať dlhšiu podporu.
Musí sa každé objavené CVE hlásiť do 24 hodín?
Nie. Povinné hlásenie podľa článku 14 sa týka aktívne zneužívaných zraniteľností a závažných incidentov ovplyvňujúcich bezpečnosť produktu. Ostatné zraniteľnosti treba naďalej riešiť podľa príslušných povinností.
Môže trieda I vždy použiť samohodnotenie?
Nie. Vnútorná kontrola závisí od pokrytia príslušných požiadaviek určenými normami, špecifikáciami alebo certifikáciou. Inak treba príslušný postup posúdenia treťou stranou.
Primárne zdroje
Technické a regulačné zdroje overené 1. októbra 2026.